Siber güvenlik araştırma şirketi Calif, 17 Kasım 2026’da Java’da bulduğu ve Java4Shell adını verdiği kritik bir açığı duyurdu. CVE-2026-114938 koduyla izlenen hata, OpenJDK’nın HotSpot çalışma zamanındaki Base64 kod çözücüsünde yer alıyor ve kimlik doğrulaması olmadan uzaktan kod çalıştırmaya yol açabiliyor. Oracle, aynı gün yayınladığı Kasım 2026 Kritik Güvenlik Yama Güncellemesi’nde düzeltmeyi sundu.
Java4Shell nedir?
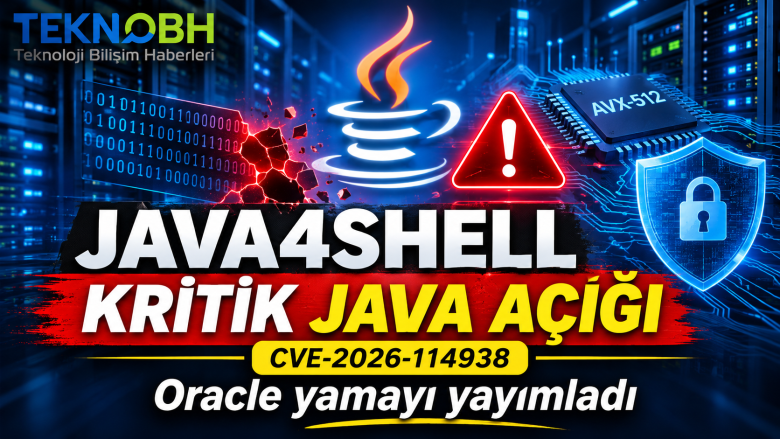
Kaynaklara göre açık, OpenJDK’nın donanım hızlandırmalı Base64 kod çözücüsündeki bir bellek hatası (heap out-of-bounds write). Saldırgan özel hazırlanmış veriyle bellek bozulması tetikleyebiliyor. Bu da Java sanal makinesinin çökmesine, bellekteki verilerin sızmasına ya da kod çalıştırılmasına neden olabiliyor.
Hatanın tetiklenmesi için işlemcinin AVX-512 komut setini desteklemesi gerekiyor. Yani her sunucu aynı ölçüde risk altında değil, ancak bulut ve veri merkezlerinde bu işlemciler yaygın.
Hangi sürümler etkileniyor?
Güvenlik firmalarının analizlerinde Java 17, 21, 25 ve 27 sürümleri etkilenen hatlar olarak geçiyor. Bir kaynak Java 17’de 17.0.6 ve sonrasını işaret ediyor. Sürüm aralıkları kaynaklar arasında küçük farklar gösterdiği için kesin denetimi Oracle ve OpenJDK duyurularından yapmanızı öneririz.
Ciddiyet puanı neden iki farklı?
- Oracle ve OpenJDK, açığı CVSS 3.1 ölçeğinde 8.1 olarak puanlıyor.
- Calif, kendi duyuru sayfasında CVSS 4.0 ile 9.2 (kritik) değerini veriyor.
Farkın nedeni iki farklı puanlama sürümünün kullanılması. NVD’nin kendi analizi 17 Kasım itibarıyla yayınlanmamıştı.
Süreç nasıl işledi?
Raporlara göre CVE numarası 22 Ekim’de ayrılmıştı. Calif, 17 Kasım’da X üzerinden açığın yama öncesinde sızdığını duyurdu. Aynı gün Oracle, Java 8, 11, 17, 21, 25 ve 27 için yeni JDK sürümleri içeren güncellemesini yayınladı ve OpenJDK Güvenlik Grubu kendi bültenini paylaştı. Oracle’ın bülteninde keşif, Calif araştırmacısı Quang Luong’a atfediliyor. Bazı haberlerde keşifte yapay zekâ kullanıldığı belirtiliyor. Yapay zekânın güvenlik açığı bulmadaki rolü hızla büyüyor; OpenAI’ın bu alana yönelik modelini GPT-6 Cyber: Firefox’ta 81 açık, Linux’ta 948 exploit yazımızda ele almıştık.
Güvenlik firmalarının 17 Kasım tarihli değerlendirmelerine göre açık CISA’nın bilinen istismar edilen açıklar (KEV) listesinde yer almıyordu ve herkese açık bir istismar kodu bulunamamıştı. Calif ise uygulamaya özel istismar örneklerini şimdilik paylaşmadığını söylüyor. Bu durumun hızla değişebileceğini unutmayın.
Ne yapmalısınız?
Sistem yöneticileri için
- Sunucularınızda hangi Java sürümünün çalıştığını ve işlemcilerin AVX-512 desteğini envanterleyin.
- Oracle’ın 17 Kasım güncellemesindeki ya da kullandığınız OpenJDK dağıtımının yamalı sürümüne geçin.
- Konteyner kullanıyorsanız imajları yeniden derleyin. Java’yı içine gömen uygulamalarda da çalışma zamanını güncelleyin.
- Hemen güncelleyemediğiniz sistemler için Calif’in önerdiği geçici JVM seçeneklerini resmî açıklamadan kontrol edin.
Bireysel kullanıcılar için
Risk ağırlıklı olarak sunucu tarafında. Yine de bilgisayarınızda Java çalıştıran uygulamalar kullanıyorsanız Java’yı ve ilgili uygulamaları güncel tutmanız yeterli bir önlem olacaktır. Güvenlik yamalarını kaçırmamak için telefonunuzdaki yama düzeyini de Kasım 2026 Android güvenlik güncellemesi rehberimizle kontrol edebilirsiniz.
Sık sorulan sorular
Java4Shell nedir?
CVE-2026-114938 koduyla izlenen, OpenJDK HotSpot’taki Base64 kod çözücüsünde bulunan ve uzaktan kod çalıştırmaya yol açabilen bir bellek hatasıdır.
Hangi Java sürümleri etkileniyor?
Analizlerde Java 17, 21, 25 ve 27 etkilenen hatlar olarak geçiyor. Kesin sürüm aralıkları için Oracle ve OpenJDK bültenlerine bakın.
Yama yayınlandı mı?
Evet. Oracle, 17 Kasım 2026’da yayınladığı güncellemede düzeltmeleri sundu.
Spring Boot veya Tomcat’i güncellemek yeterli mi?
Hayır. Açık Java çalışma zamanında olduğu için Spring, Tomcat veya Jetty sürümünü yükseltmek tek başına sorunu gidermez. JDK’nın kendisi güncellenmelidir.
Açık şu an aktif olarak istismar ediliyor mu?
17 Kasım tarihli değerlendirmelere göre CISA KEV listesinde yer almıyordu ve herkese açık bir istismar kodu bulunmamıştı. Güncel durumu resmî kaynaklardan izleyin.
Kaynaklar
- Oracle Critical Security Patch Update Advisory, Kasım 2026
- OpenJDK Vulnerability Advisory, 17 Kasım 2026
- Calif, Java4Shell duyurusu ve teknik yazısı
- The Hacker News, Cycode, Upwind ve Tenable analizleri, 17-18 Kasım 2026


