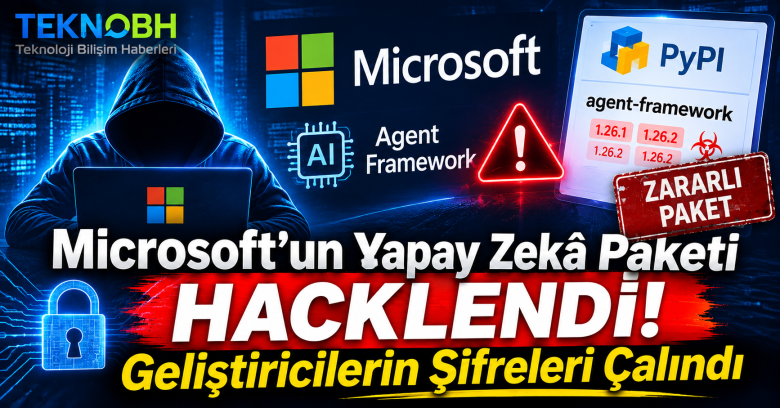
Microsoft Agent Framework’ün Python paket dizini PyPI’deki meta paketi agent-framework‘ün iki sürümüne kimlik bilgisi çalan zararlı kod yerleştirildi. 17 Kasım 2026’da yayımlanan 1.26.1 ve 1.26.2 sürümleri kısa süre sonra PyPI’den kaldırıldı. Başlıktaki “hacklendi” ifadesi bu paketin yayın hattı için geçerli. Microsoft’un tüm sistemlerinin ele geçirildiğine dair bir bulgu yok. Güvenli sürüm olarak 1.26.0 öneriliyor.
Ne oldu?
Wiz ve Aikido’nun analizlerine göre 1.26.1, 17 Kasım’da 20:35 UTC’de (Türkiye saatiyle 23:35) yayımlandı. 1.26.2 yaklaşık 33 dakika sonra, 21:08 UTC’de (TSİ 00:08, 18 Kasım) geldi. İki sürüm yaklaşık 21:20-21:30 UTC arasında (TSİ 00:20-00:30) kaldırıldı. Yani zararlı sürümler kabaca 45-55 dakika yayında kaldı. Aikido, paketin aylık yaklaşık 190 bin indirmesi olduğunu belirtiyor.
GitHub’ın zararlı yazılım danışma bildirimi (GHSA-764m-3ppc-5m73) etkilenen sürümleri 1.26.1 ve 1.26.2 olarak listeliyor, 1.26.0 ve öncesinin etkilenmediğini söylüyor.
Zararlı kod nasıl çalışıyordu?
Saldırının can alıcı noktası Python’un .pth dosyaları. Bu dosyalar paket kurulduğunda site-packages klasörüne bırakılıyor ve içlerindeki import satırı Python yorumlayıcısı her başladığında çalışıyor. Yani paketi hiç içe aktarmasanız bile kod devreye girebiliyor.
- 1.26.1:
agent_framework_meta.pthdosyasını bırakıyordu. - 1.26.2:
af_runtime_diag.pthveaf_runtime_diag.pydosyalarını kullanıyor, temiz__init__.pydosyasını geri yüklüyordu.
Kod, hataları sessizce yutuyor ve arka planda ayrı bir işlem olarak çalışıyordu. Böylece kullanıcı herhangi bir belirti görmüyordu.
Hangi bilgiler hedefteydi?
Analizlere göre zararlı kod şunları topluyordu:
- Adında TOKEN, SECRET, PASSWORD, KEY, AZURE, AWS, GITHUB, OPENAI, NPM gibi ifadeler geçen ortam değişkenleri ve çalışan diğer işlemlerin ortam bilgileri.
- Azure CLI yapılandırması,
.npmrc,pip.conf,.netrc,.git-credentials, Docker yapılandırması, Hugging Face belirteçleri, Azure DevOps ajan kimlik dosyaları ve.envdosyaları. - Azure DevOps OIDC belirteçleri ve Azure yönetilen kimlik (managed identity) belirteçleri.
- Yalnızca 1.26.2’de: GitHub Actions OIDC belirteçleri (
id-token: writeyetkisi olan iş akışlarında).
Veriler tek bir JSON belgesinde toplanıp sıkıştırılıyor ve webhook.site üzerindeki bir adrese gönderiliyordu.
Saldırı nasıl başladı? Neler hâlâ belirsiz?
Wiz’in 18 Kasım’da güncellediği analizine göre saldırgan, yayın öncesinde zararlı yazılımı kendi makinesinde de çalıştırmış ve yapay zekâ tabanlı bir sızma testi aracı (Cairn) kullanmıştı. Yapay zekânın siber güvenlikteki rolü hızla büyüyor; OpenAI’ın siber güvenlik için geliştirdiği modeli GPT-6 Cyber yazımızda ele almıştık. Wiz’e göre ilk yayın denemesi AWS üzerinden yapıldı ve Microsoft’un ESRP imzalama ve yayın hizmetinin IP filtresine takıldı. İkinci deneme Microsoft’a ait IP aralığından yapıldı ve başarılı oldu.
Wiz, saldırganın ESRP’ye ait istemci sertifikasını ve özel anahtarı ele geçirmiş “görünüyor” diyor, ancak bunun nasıl olduğu bilinmiyor. Dolayısıyla bu bir şüphe, kesinleşmiş bir bulgu değil. Wiz, olayı daha önceki durabletask saldırısıyla da ilişkilendirmediğini belirtiyor. Aikido da saldırganın yayın kimlik bilgilerini nasıl elde ettiğinin bilinmediğini yazıyor.
Çalınan veri var mı?
Wiz, saldırganın webhook.site hesabının ücretsiz katmanda olduğunu ve en fazla 50 isteği yakalayabildiğini söylüyor. Bu 50 isteğin analizine göre dördü saldırganın kendi makinelerinden, 29’u sandbox, tarama ve test ortamlarından geliyor. Kalan 17 istek üç farklı başarılı kurban verisi sızıntısını gösteriyor. Bu sayı yalnızca yakalanan örneklemi yansıtıyor. Gerçek etki hakkında kesin bir toplam rakam yok ve Wiz bu üç olayı üç ayrı ortam olarak adlandırmıyor.
Etkilenen geliştiriciler ne yapmalı?
1. Maruziyeti belirleyin
pip show agent-framework ile sürümü kontrol edin. Kilit dosyalarında, sanal ortamlarda, CI önbelleklerinde ve 17 Kasım’dan sonra oluşturulan konteyner imajlarında 1.26.1 veya 1.26.2’yi arayın. site-packages içinde yukarıdaki .pth dosyalarına bakın.
2. Temiz ortam kurun
Paketi silmek ileride çalışmayı durdurur ama gönderilmiş veriyi geri almaz. Etkilenen ortamı baştan kurun ve sürümü agent-framework==1.26.0 olarak sabitleyin.
3. Sırları değiştirin
Makinenin erişebildiği tüm sırları ele geçirilmiş sayın: Azure ve Azure DevOps belirteçleri, servis bağlantıları, GitHub, npm, PyPI, Docker ve Hugging Face anahtarları, .env içerikleri. 1.26.2’ye maruz kalan GitHub Actions iş akışlarında OIDC belirteçlerini de açığa çıkmış kabul edin.
4. Kayıtları inceleyin
CI/CD kayıtlarını ve Entra ID oturum açma günlüklerini gözden geçirin. Proxy ve DNS kayıtlarında webhook.site bağlantılarını arayın.
Yazılım güvenliğinde bu hafta gündemde olan bir başka kritik açık için Java4Shell: Oracle, Java sunucularındaki kritik açığı yamaladı yazımıza göz atabilirsiniz. Telefonunuzdaki yama düzeyini kontrol etmek için de Kasım 2026 Android güvenlik güncellemesi rehberi işe yarar.
Sık sorulan sorular
Hangi sürümler zararlı?
agent-framework paketinin 1.26.1 ve 1.26.2 sürümleri. Güvenli sürüm olarak 1.26.0 öneriliyor.
Paketi içe aktarmasam da etkilenir miyim?
Evet. Kod bir .pth dosyası üzerinden çalıştığı için Python her başladığında devreye girebilir.
Zararlı sürümler hâlâ PyPI’de mi?
Hayır. Wiz ve Aikido, sürümlerin yaklaşık bir saat içinde kaldırıldığını bildiriyor.
Microsoft’un tüm sistemleri mi hacklendi?
Böyle bir bulgu yok. Sorun, paketin yayın hattı. ESRP sertifika ve anahtarının ele geçirildiği şüphesi henüz doğrulanmış değil.
Paketi sildim, yeterli mi?
Hayır. Paketi silmek yeni çalışmayı durdurur ama gönderilmiş verileri geri almaz. Ortamı yeniden kurun ve erişilebilir tüm sırları değiştirin.
Kaynaklar
- Wiz: Malicious version of Microsoft’s Agent Framework published to PyPI
- Aikido: Two malicious Agent Framework releases hit PyPI in 33 minutes
- GitHub Advisory: GHSA-764m-3ppc-5m73
- BleepingComputer: Microsoft’s Agent Framework PyPI package compromised to steal credentials


